App benötigt passwortlosen Geheimniszugriff? Managed Identity mit Key Vault verwenden
Dein Geheimnis liegt in Key Vault, aber die Anwendung muss beim Abruf ihre Identität nachweisen. Ein weiteres Passwort erzeugt zusätzliche Zugangsdaten, die geschützt und rotiert werden müssen. Eine Managed Identity gibt der Azure-Ressource eine Identität, deren Zugangsdaten Azure verwaltet. Sie erhält ein Zugriffstoken; Key Vault prüft die Berechtigungen dieser Identität und liefert das Geheimnis zurück.
Verwende kv-ctappweu und demo-api-password aus Key Vault erstellen und Geheimnis speichern. Diese reine Portalübung verwendet eine App-Service-Key-Vault-Referenz: Azure ruft das Geheimnis ab und stellt seinen Wert als Anwendungseinstellung bereit.
Kleine App erstellen und Identität aktivieren
Öffne App Services → Create → Web App:
Resource group: rg-cloudtrips-security-test-weu
Name: app-ctsecretsweu
Publish: Code
Runtime stack: eine unterstützte Node.js-LTS-Version
Operating system: Linux
Region: West Europe
App Service plan: asp-ctsecretsweu (neu)
Pricing plan: Basic B1
Passe den global eindeutigen App-Namen bei Bedarf an. Prüfe die Plankosten und erstelle die App. Die Plattformprüfung der Referenzauflösung funktioniert mit der Standard-App; eigener Anwendungscode kann später folgen.
Öffne app-ctsecretsweu → Settings → Identity → System assigned, setze Status: On und speichere.
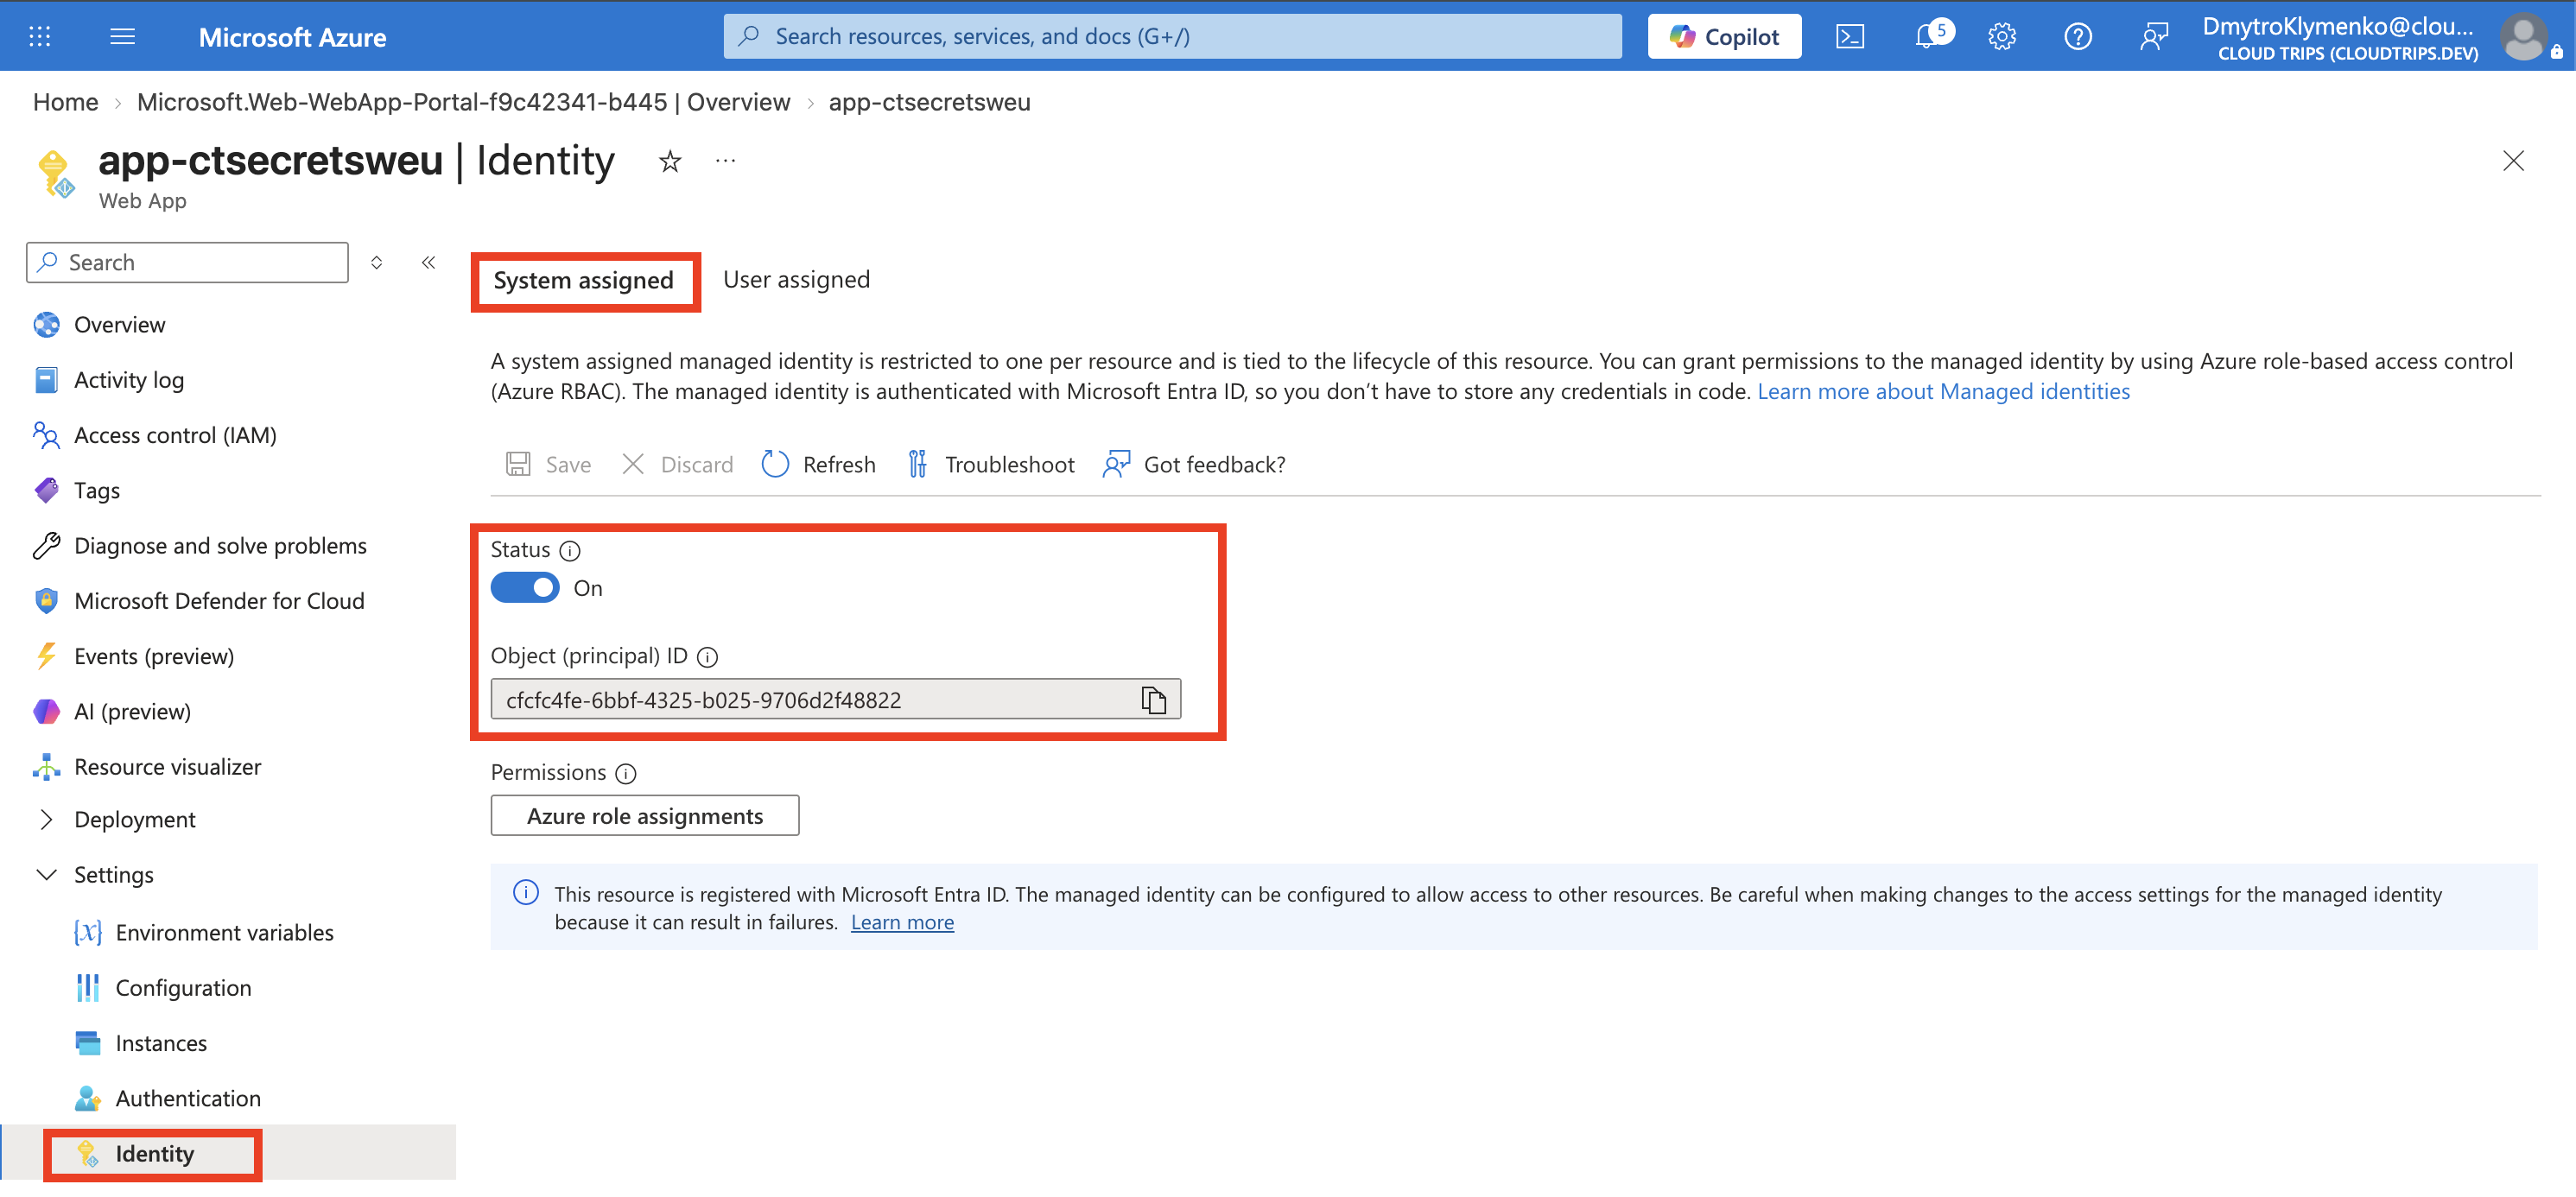
Prüfe On und die Object (principal) ID. Sie identifiziert die App in Microsoft Entra ID. Eine systemseitig zugewiesene Identität folgt dem Lebenszyklus der App.
Lesezugriff auf das Geheimnis vergeben
Öffne kv-ctappweu → Access control (IAM) → Add role assignment. Wähle Key Vault Secrets User, dann Managed identity → Select members → App Service → app-ctsecretsweu. Schließe die Zuweisung auf Vault-Ebene ab.
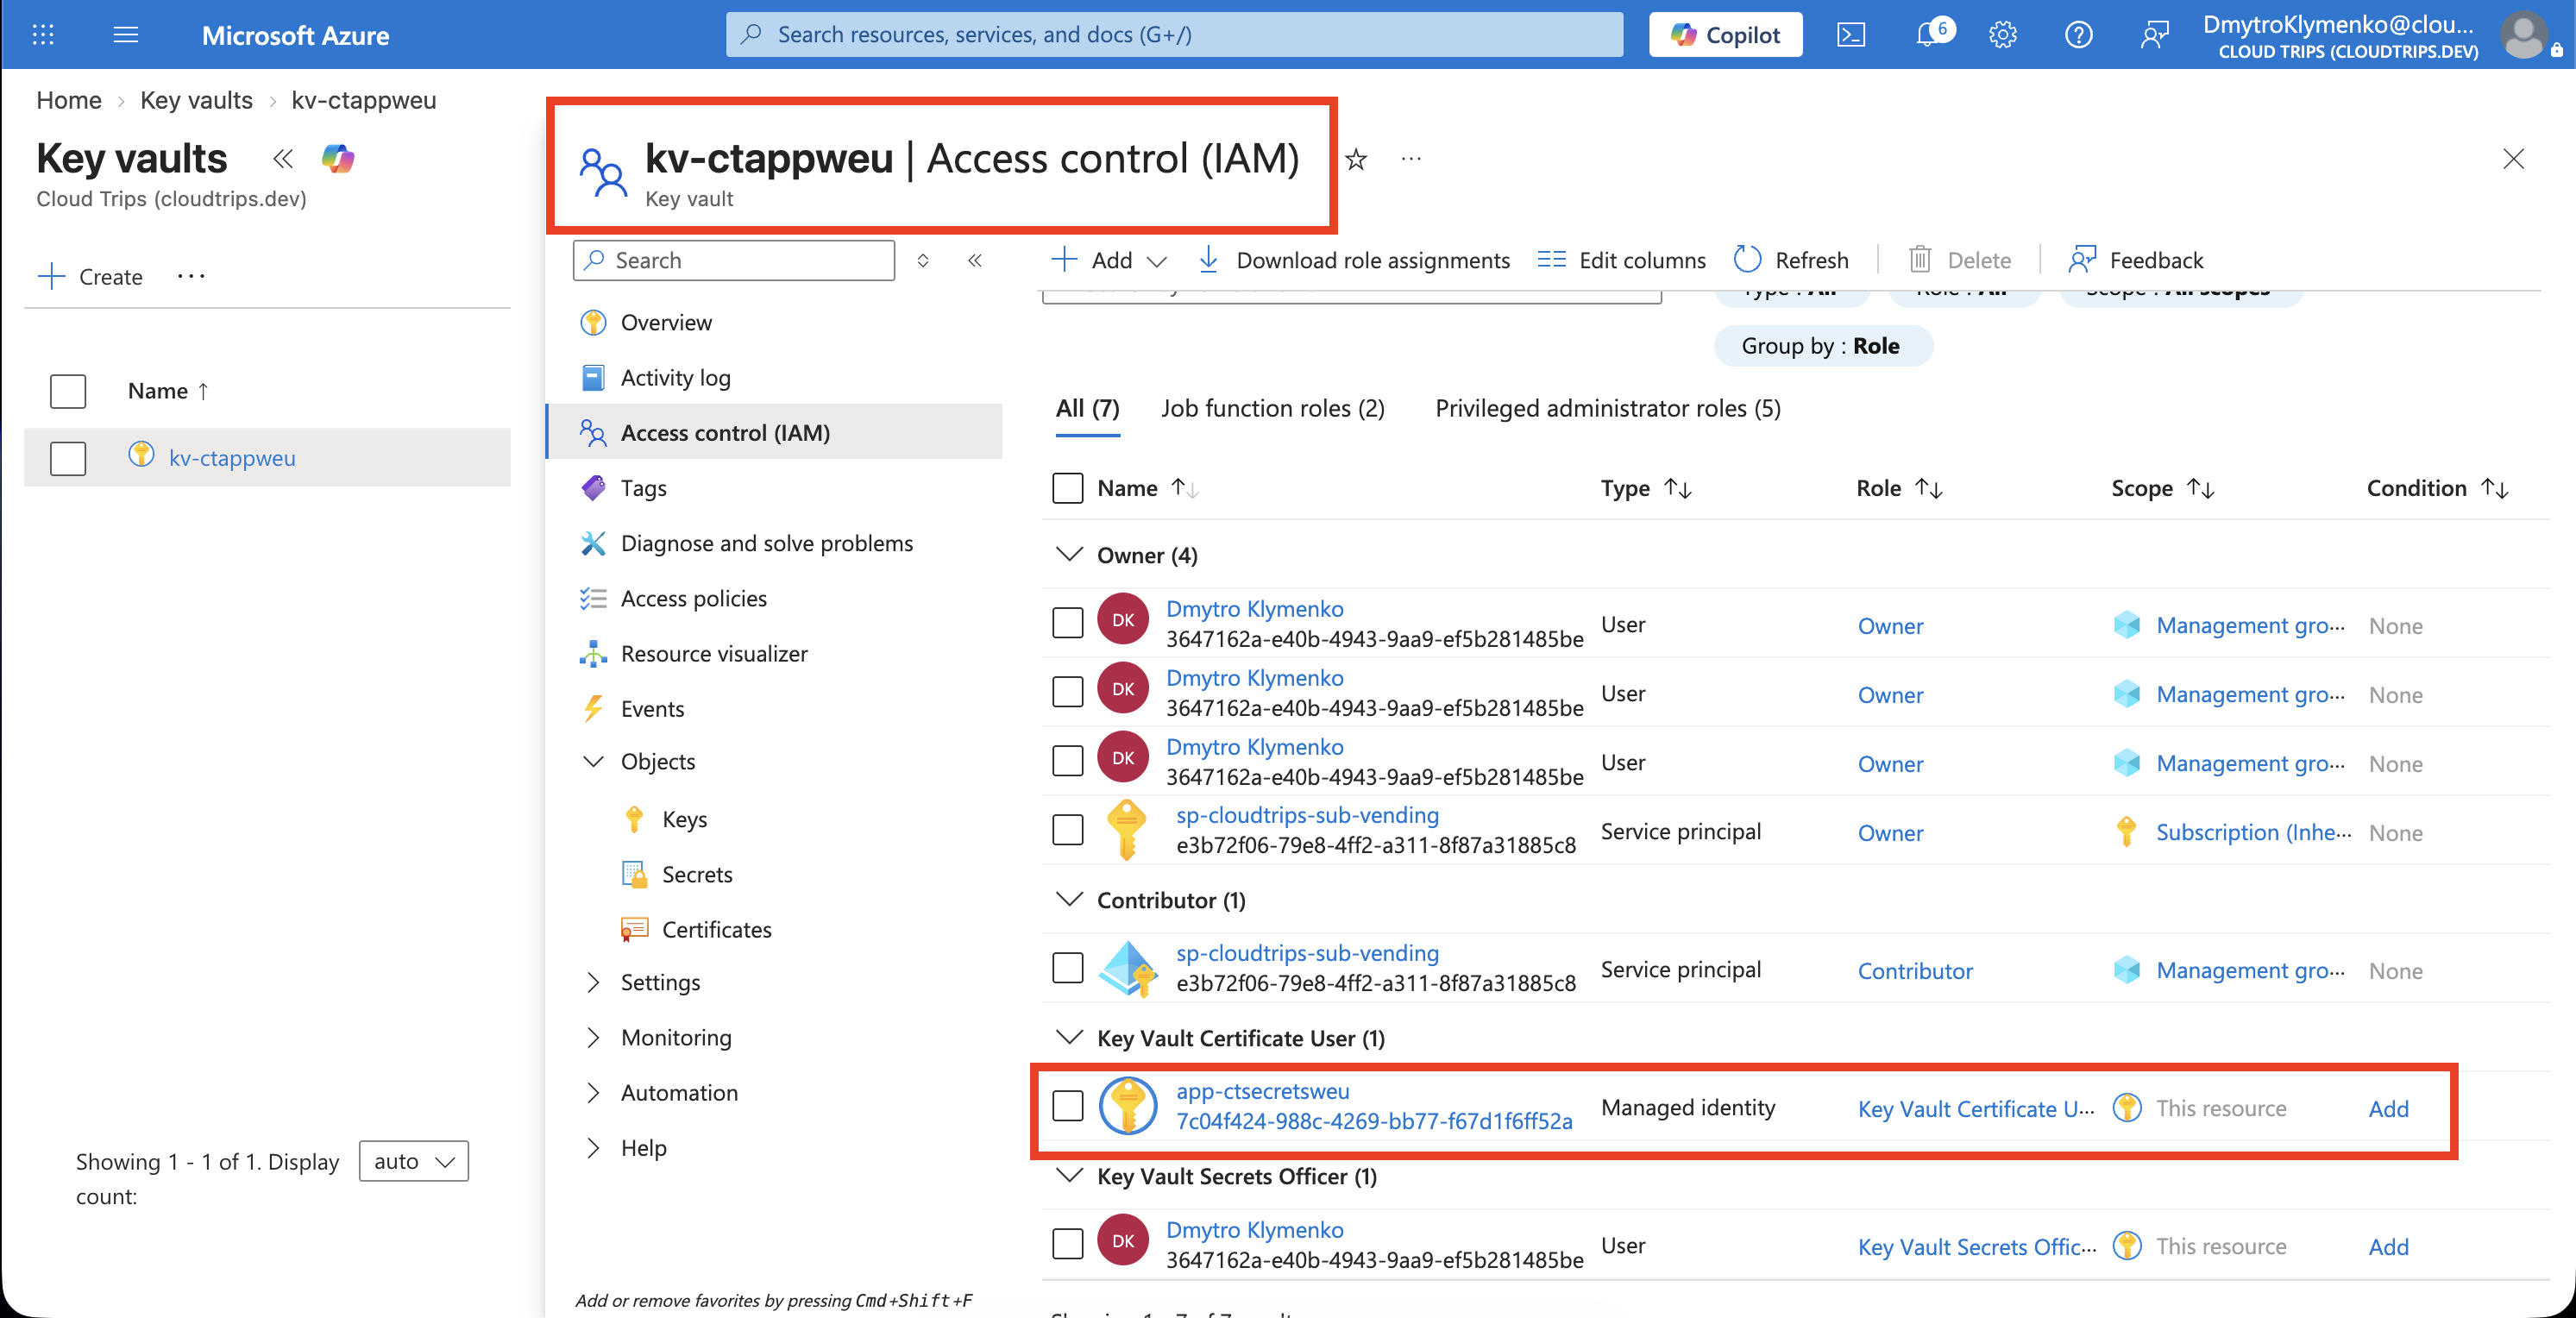
Prüfe die verwaltete App-Identität als Mitglied. Diese Rolle erlaubt das Lesen von Geheimniswerten. Deine eigene Rolle Secrets Officer aus der vorherigen Übung regelt deinen Zugriff separat. Warte einige Minuten auf die Wirksamkeit der App-Zuweisung.
Geheimnis über eine Referenz abrufen
Öffne an der App Settings → Environment variables → App settings → Add:
Name: DEMO_API_PASSWORD
Value: @Microsoft.KeyVault(SecretUri=https://kv-ctappweu.vault.azure.net/secrets/demo-api-password)
Verwende deinen tatsächlichen Vault-Namen. Wähle Apply/Save, bestätige die Konfigurationsänderung und öffne die Einstellung erneut, um den Status der Key-Vault-Referenz zu prüfen.
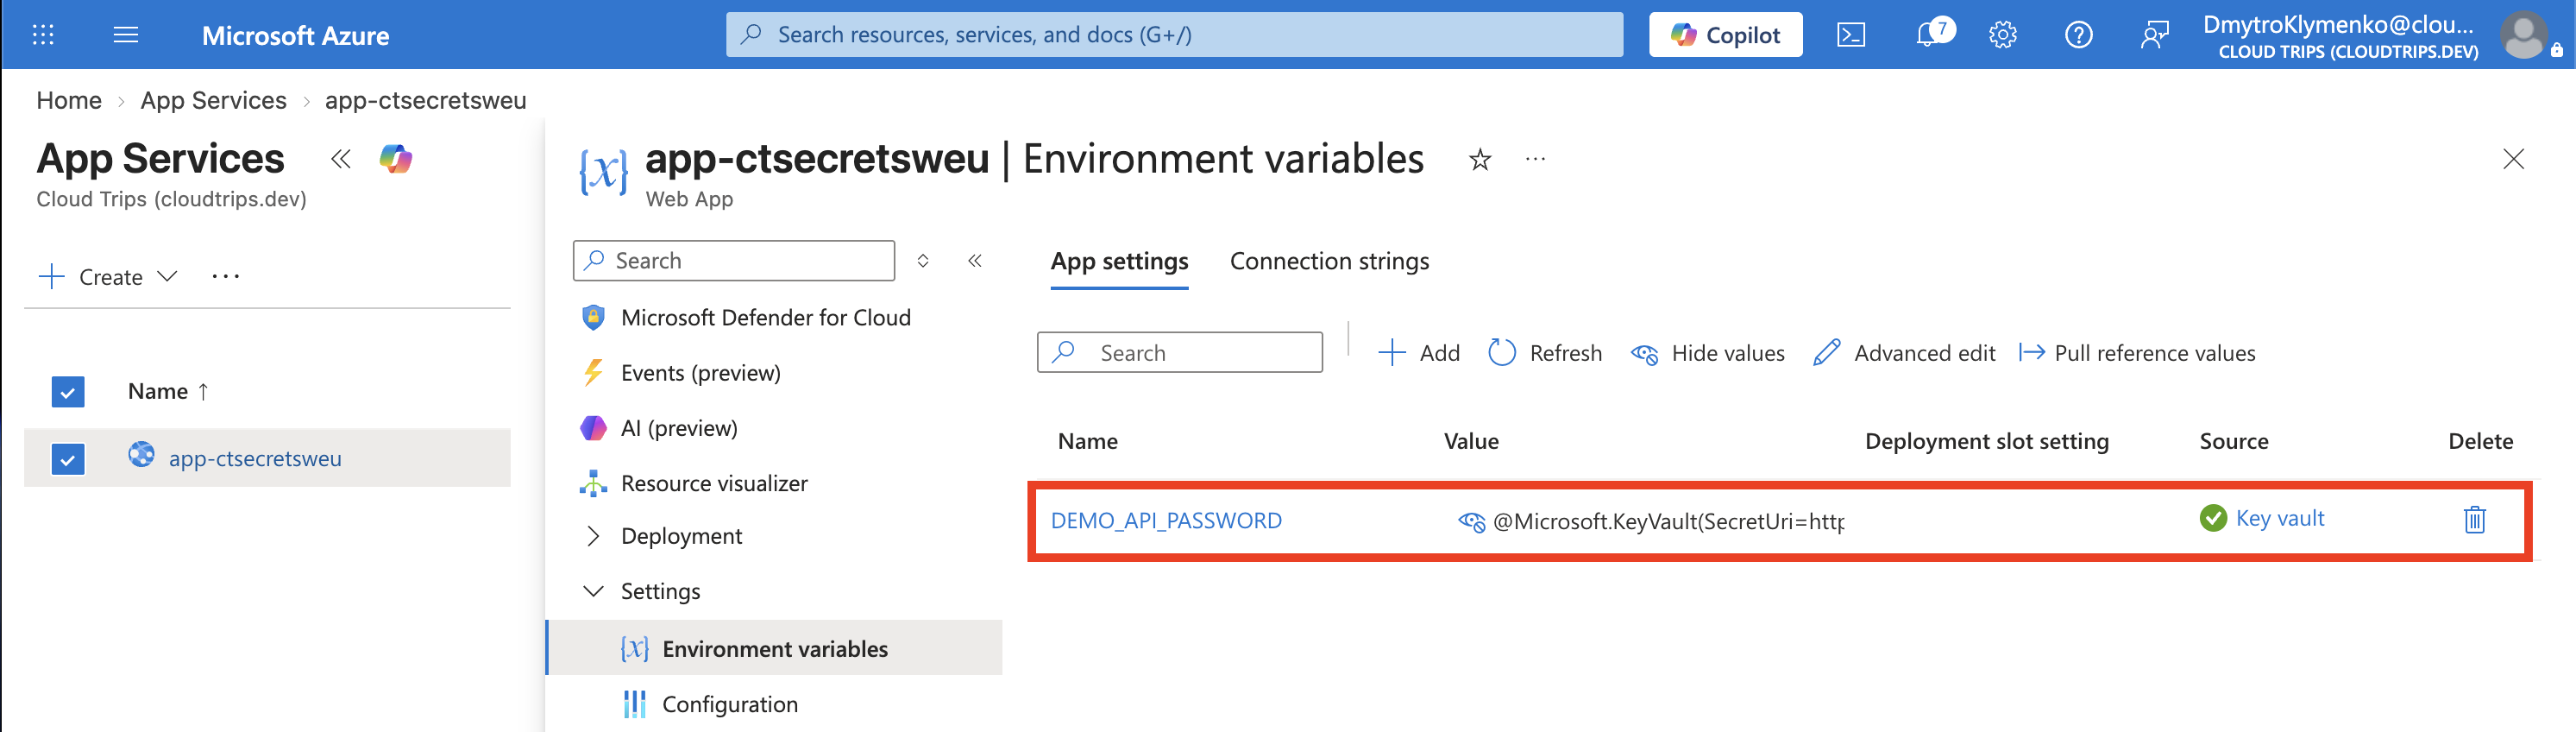
Prüfe Resolved oder die Anzeige für erfolgreiche Auflösung. Das bestätigt den Abruf durch App Service mit der App-Identität. Anwendungscode liest DEMO_API_PASSWORD als Umgebungsvariable; ihr Wert ist das aus Key Vault abgerufene Geheimnis.
Prüfe bei Fehlern die Schreibweise der Referenz, die aktivierte Geheimnisversion, App-Identität und Rollenzuweisung. Behalte den öffentlichen Netzwerkzugriff des Vaults aus der vorherigen Übung, damit die App ihn erreicht. Ändere nach Wirksamwerden der Berechtigungen eine App-Einstellung und speichere für einen erneuten Abruf; Konfigurationsänderungen lösen diesen aus.
Die Referenz ohne Versionsnummer folgt der neuesten Geheimnisversion. App Service speichert Referenzen zwischen und aktualisiert sie normalerweise innerhalb von 24 Stunden; ein geänderter Vault-Wert erreicht die App daher bei einer späteren Aktualisierung.
Abschließen
Behalte den Vault für den nächsten Security-Trip. Lösche nach dem Test app-ctsecretsweu und den zugehörigen Plan asp-ctsecretsweu; das bloße Stoppen der App lässt Plankosten weiterlaufen. Entferne die Vault-Rollenzuweisung, falls sie nach dem Löschen der Identität bestehen bleibt.