Zugriff nur auf eine Ressource nötig? Weise eine Rolle im Ressourcenbereich zu
Ein Benutzer soll ein einzelnes Speicherkonto anzeigen, nicht alle Ressourcen seiner Ressourcengruppe.
Weise Azure RBAC direkt auf der Ressource zu:
Ressource: stcloudtripsdev01
Rolle: Reader
Benutzer: Joe Doe
Ressource öffnen
Öffne im Azure-Portal:
Storage accounts
> stcloudtripsdev01
> Access control (IAM)
> Add
> Add role assignment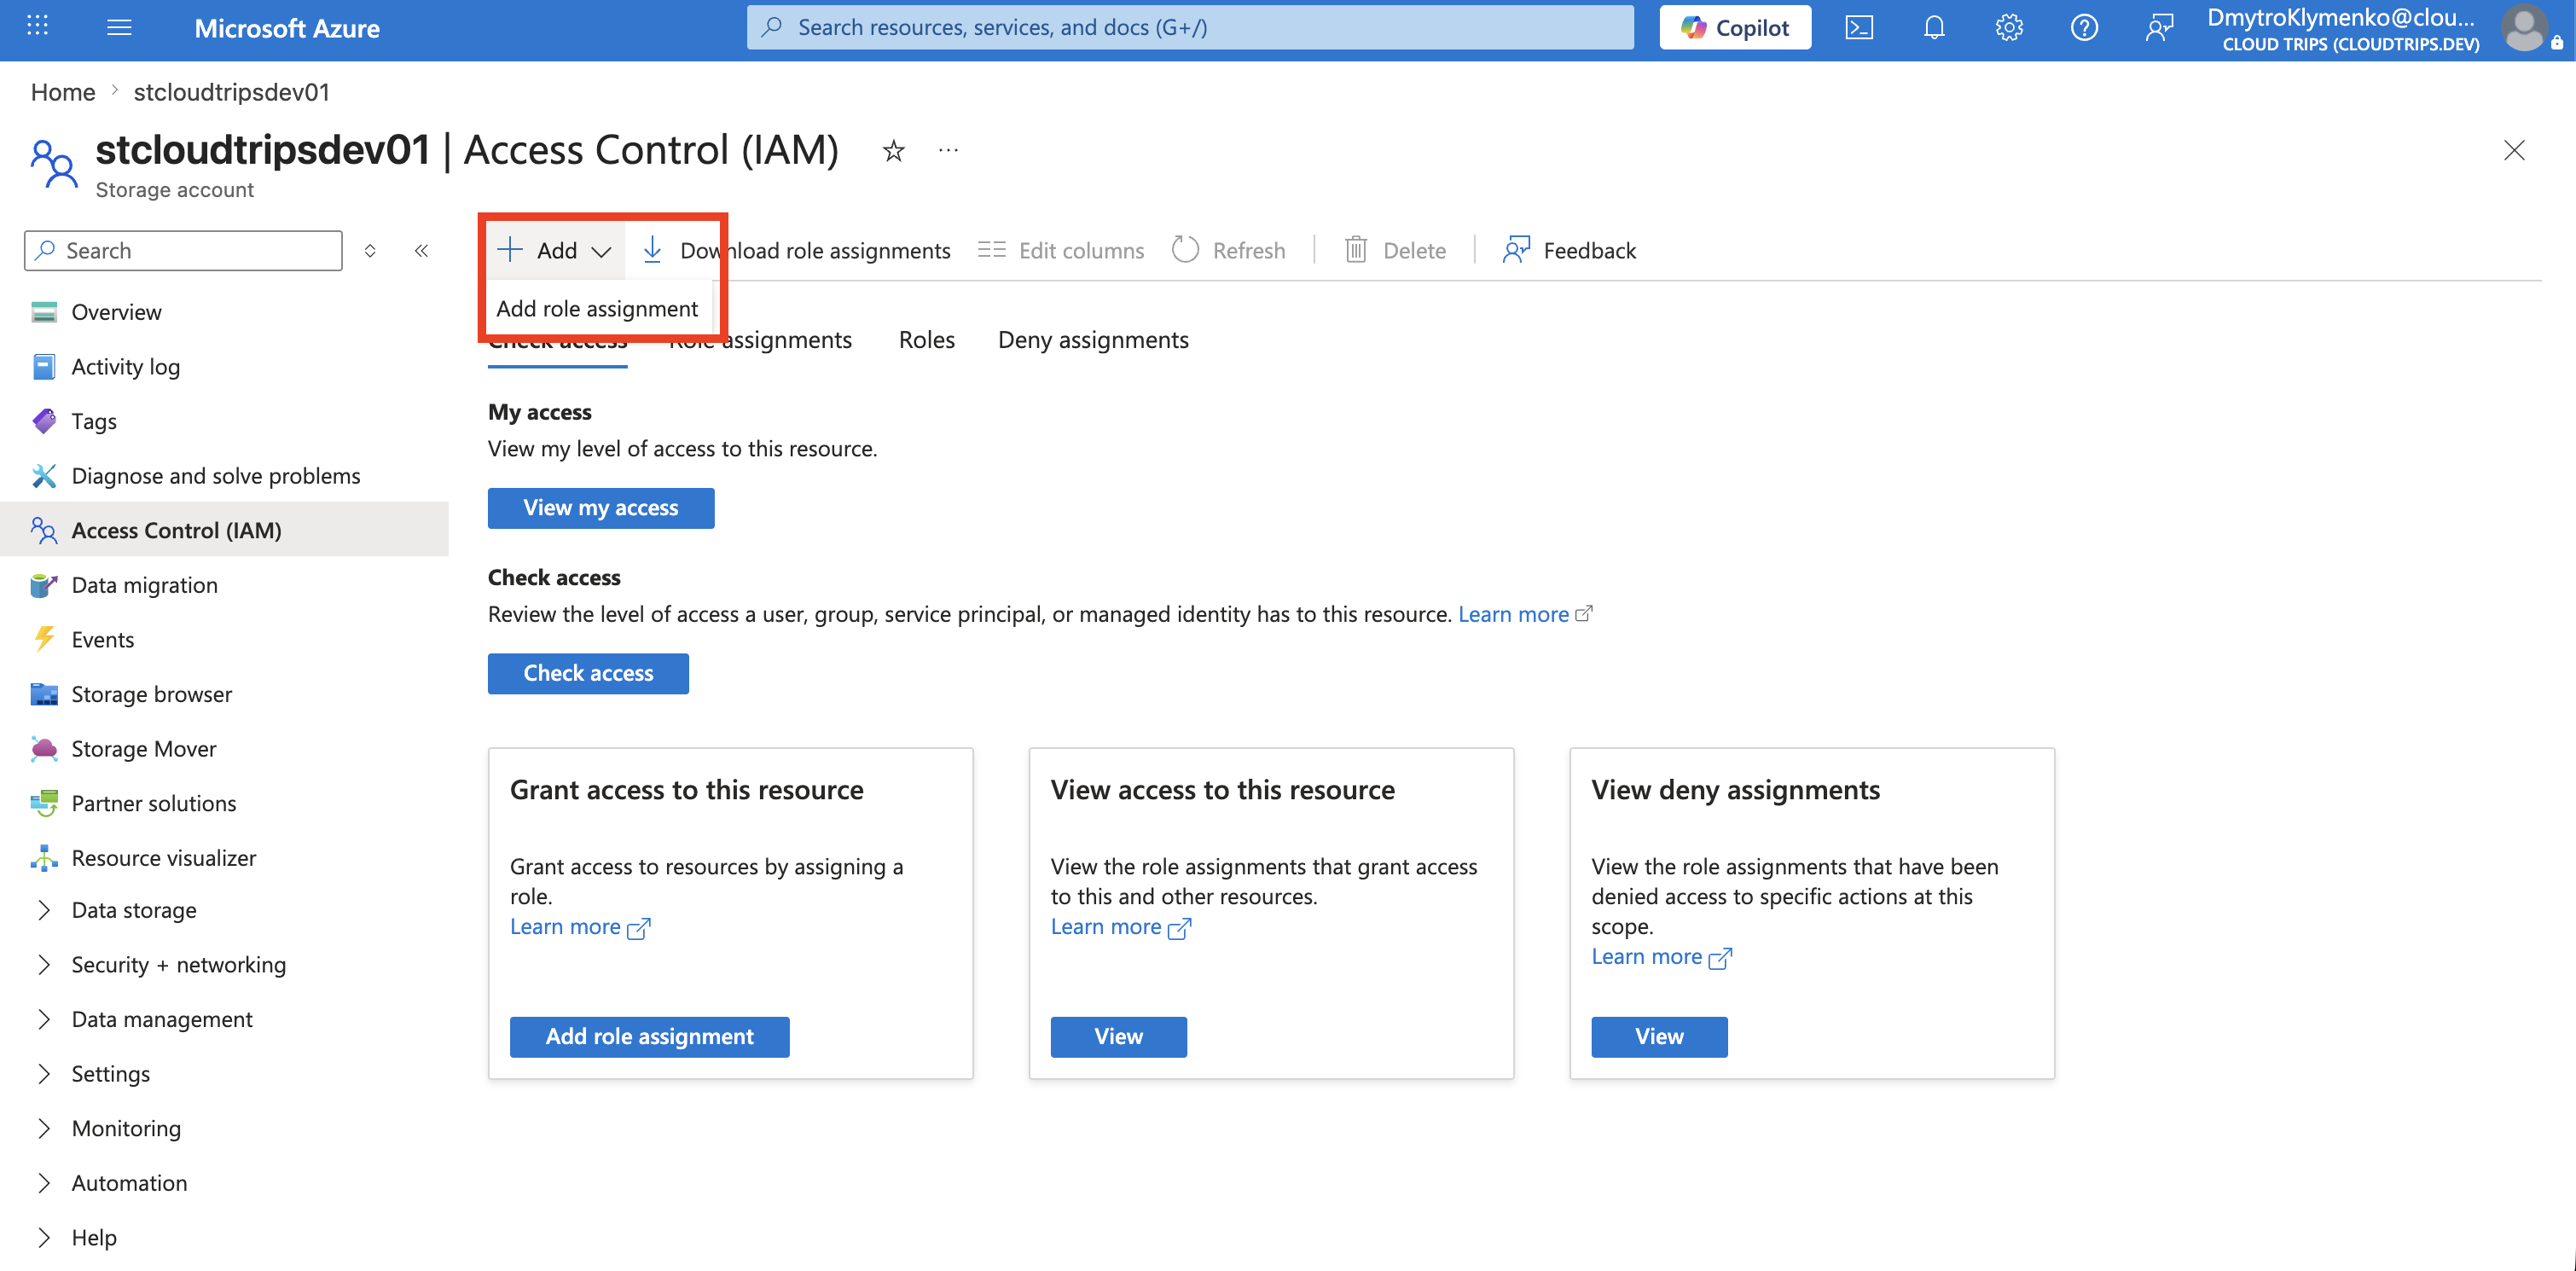
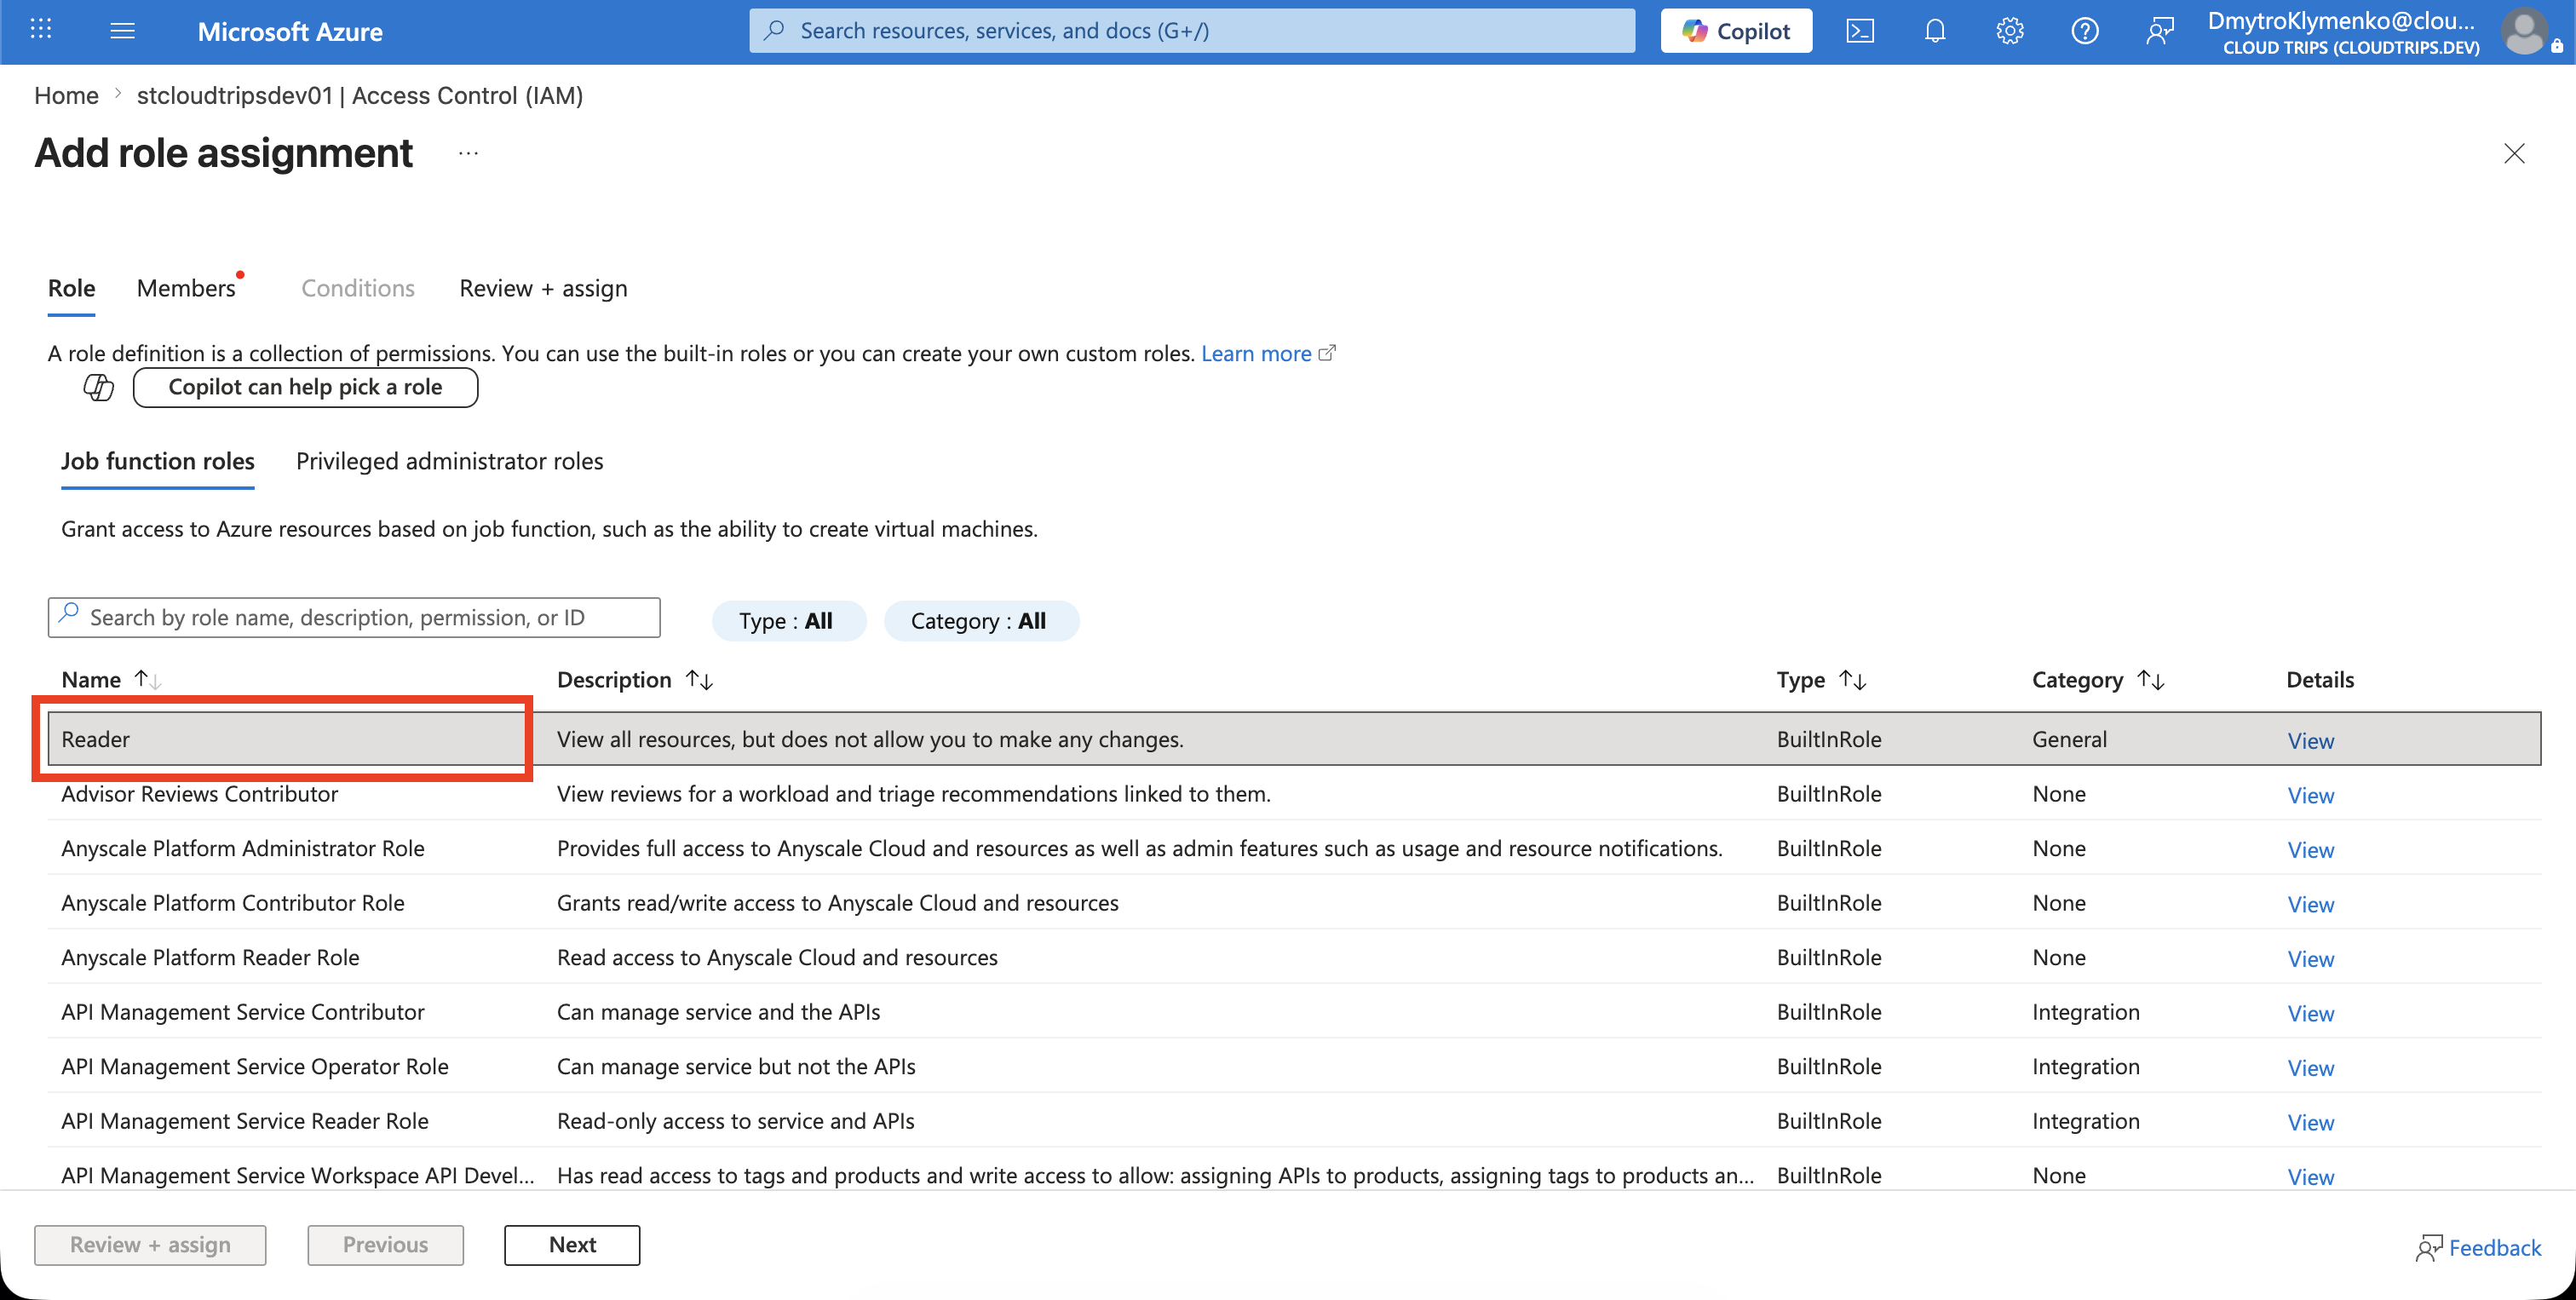
Reader zuweisen
Wähle unter Role die Rolle Reader.
Wähle unter Members die Option User, group, or service principal und anschließend Joe Doe.
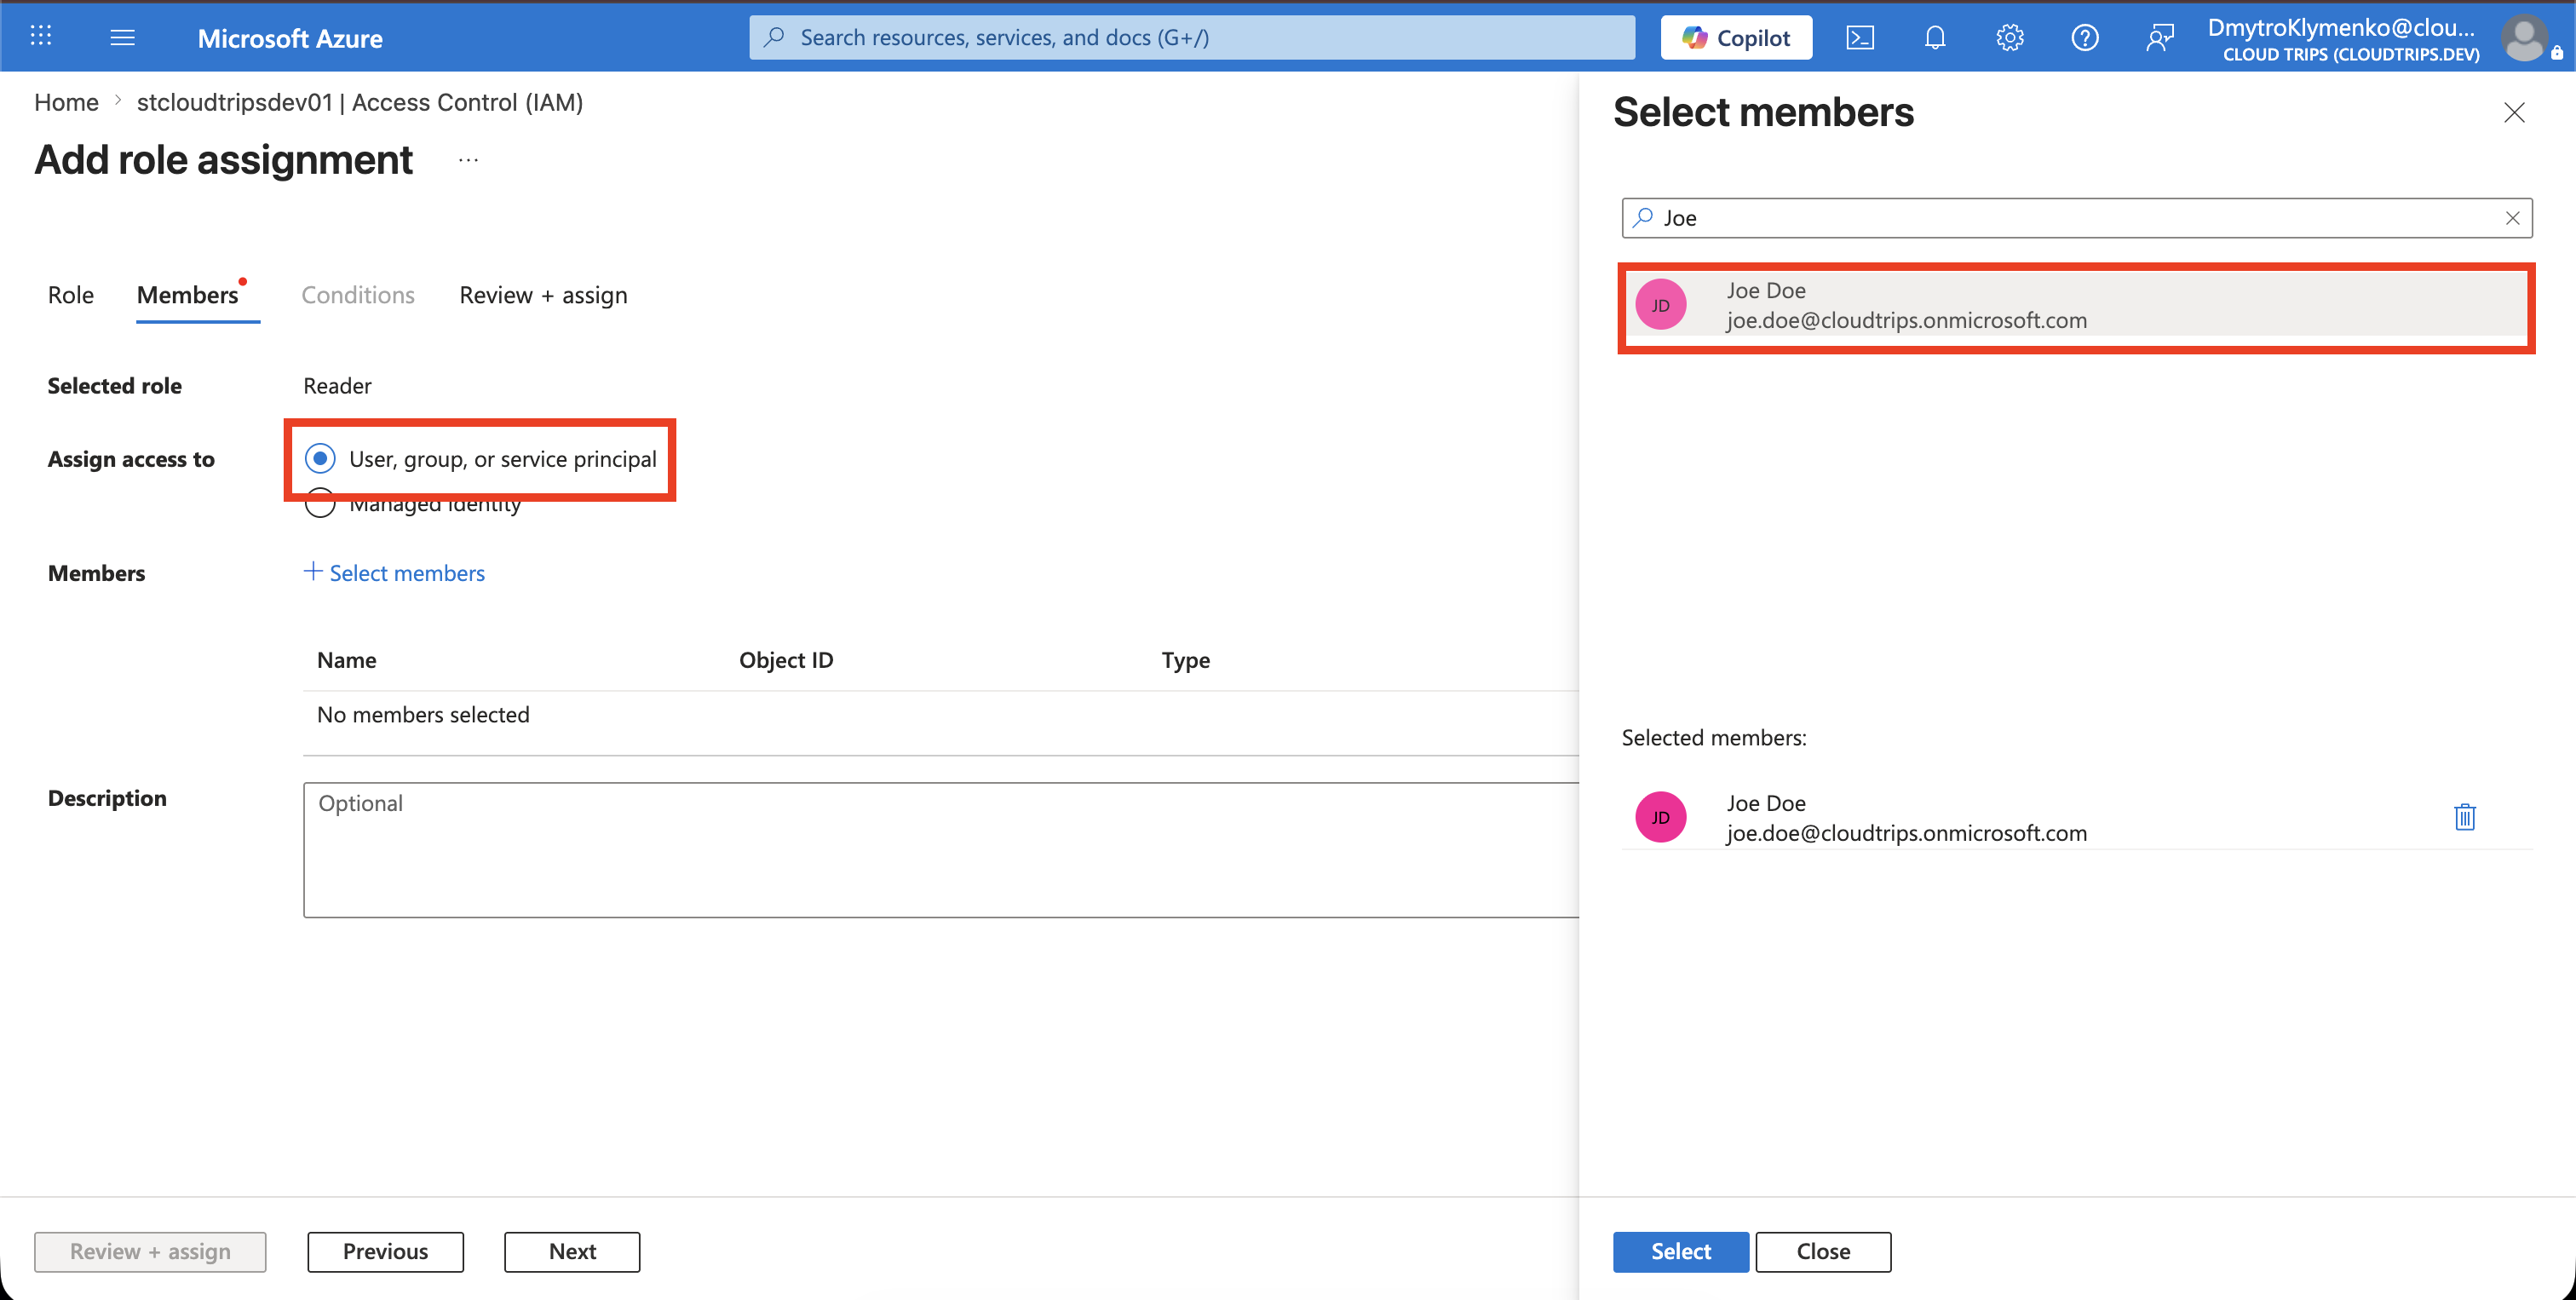
Prüfe die Zuweisung und wähle Review + assign.
Bereich überprüfen
Gehe zurück zu Access control (IAM) > Role assignments und bestätige:
Role: Reader
Scope: This resource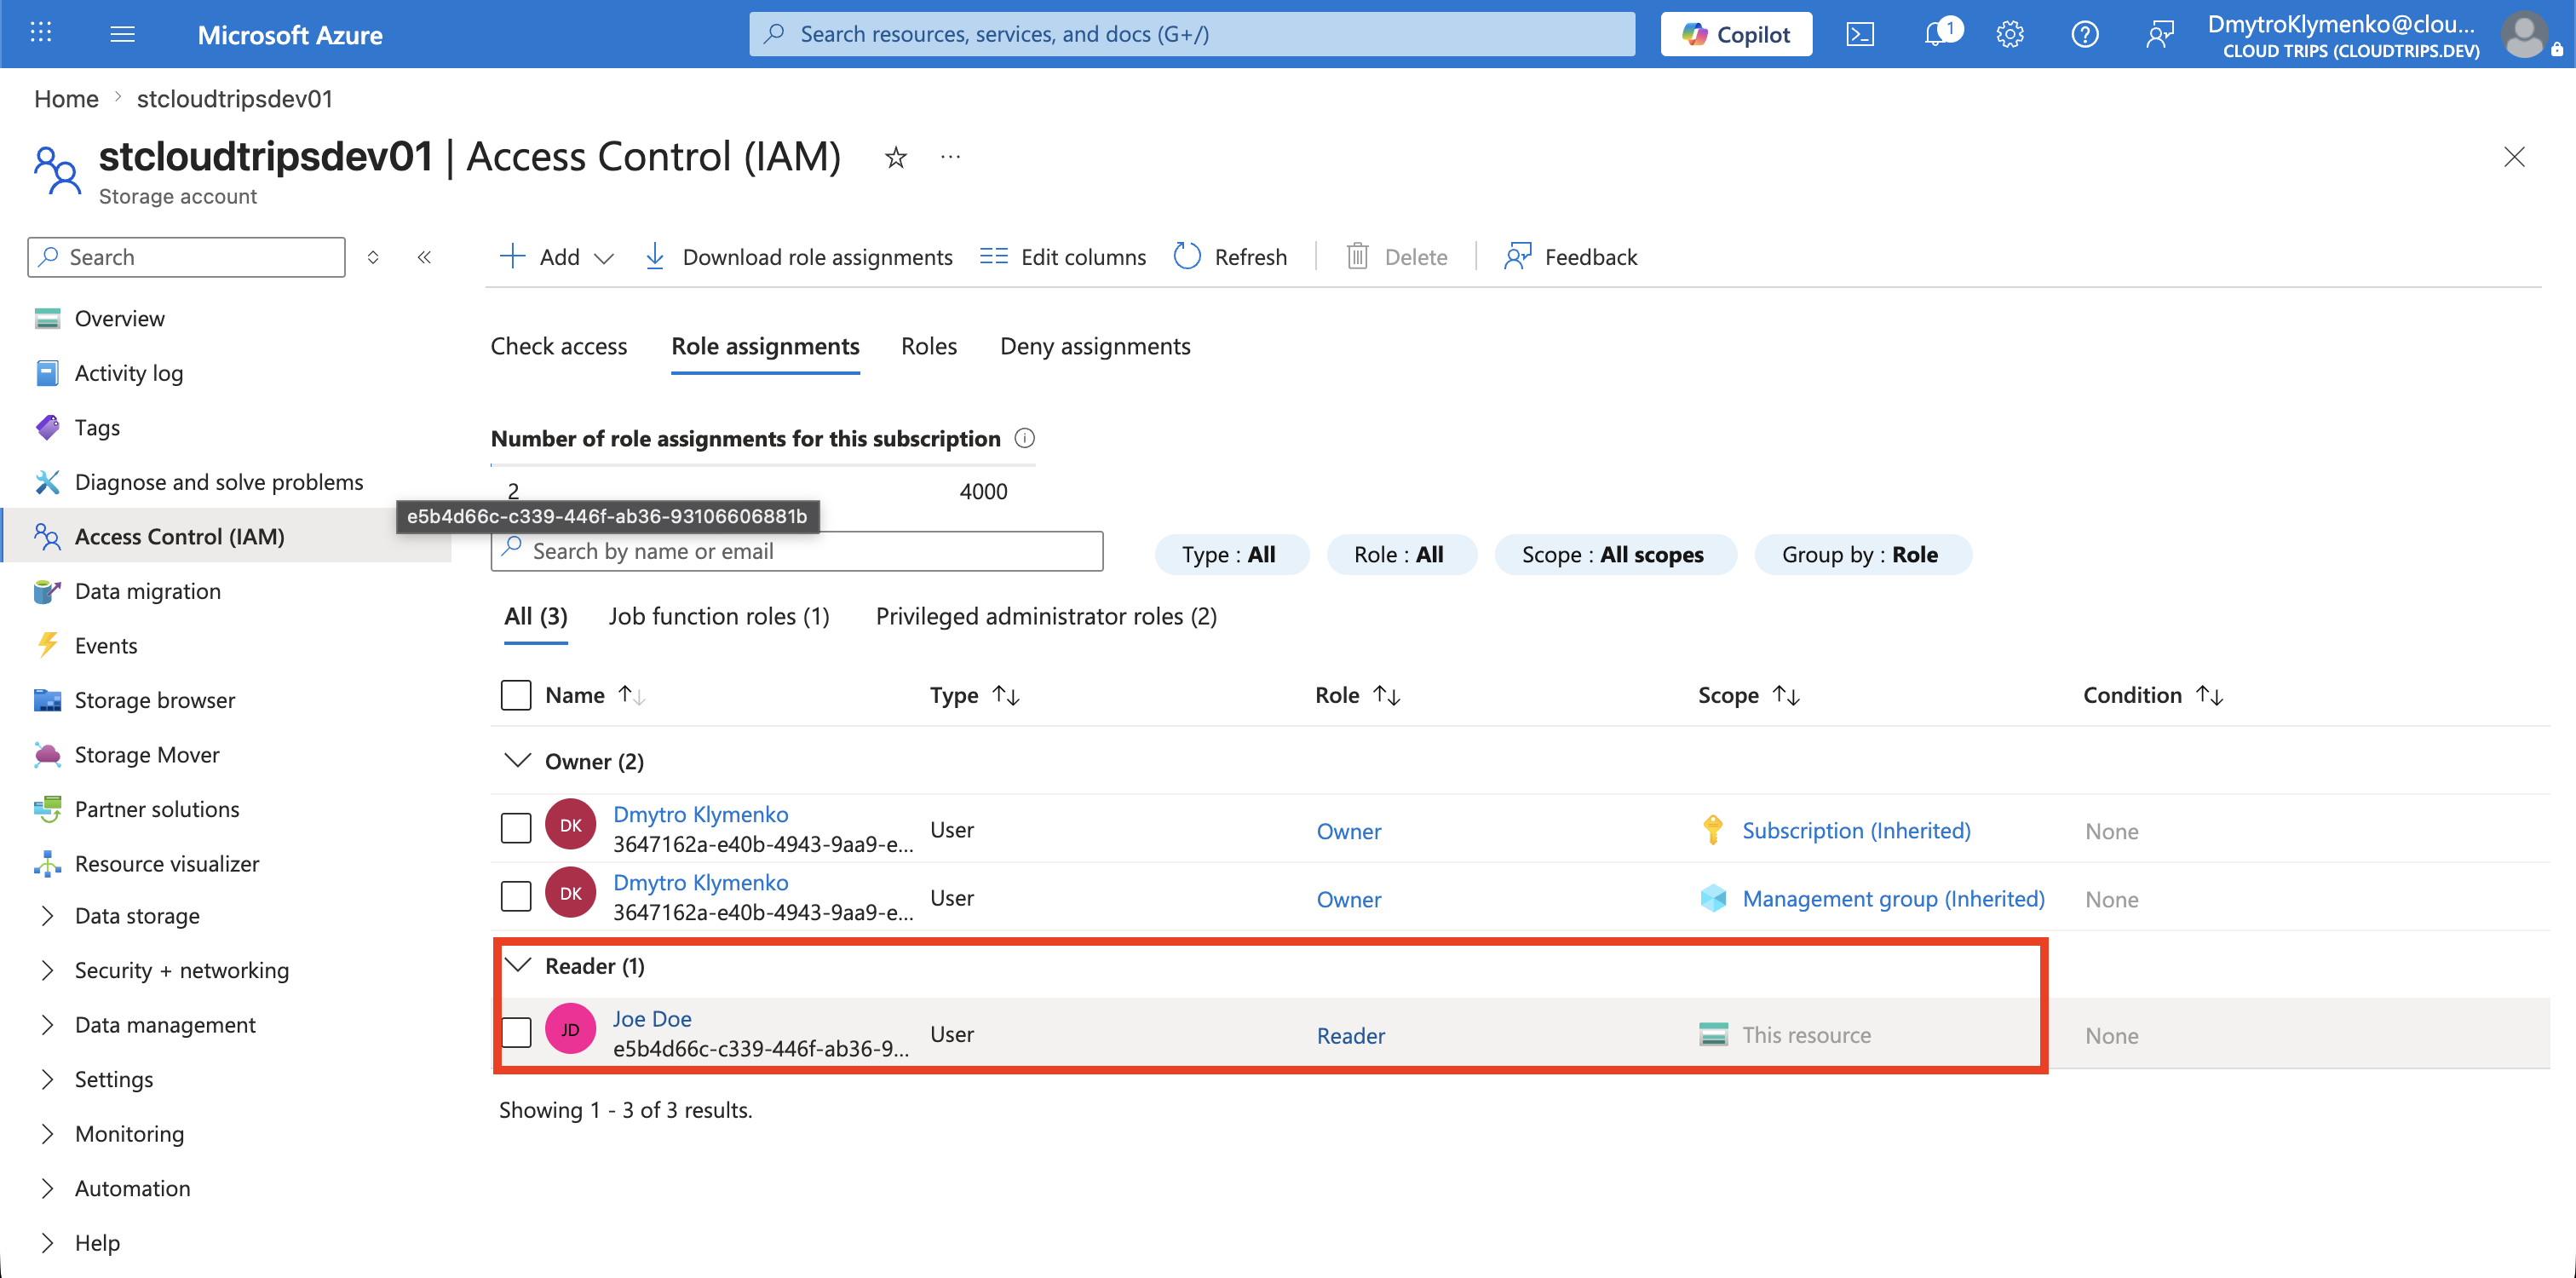
Joe kann jetzt die Konfiguration des Speicherkontos stcloudtripsdev01 anzeigen, ohne Zugriff auf die anderen Ressourcen in rg-customer-portal-dev-weu zu erhalten.
Die Rolle Reader gewährt keinen Zugriff auf Blob- oder Dateidaten. Weise separat eine passende Storage-Datenrolle zu, wenn Joe gespeicherte Daten lesen muss.
Vom Abonnement oder der Ressourcengruppe geerbte Zuweisungen gelten weiterhin. Eine Zuweisung auf Ressourcenebene kann bereits vorhandenen breiteren Zugriff nicht entfernen.